Phishing con IA: cómo detectarlo y protegerte
Los correos de phishing son cada vez más difíciles de distinguir de los reales. La inteligencia artificial permite crear mensajes mejor escritos, más personalizados y mucho más convincentes.
¿Qué es el phishing?
El phishing es una técnica de engaño en la que un atacante se hace pasar por una persona, empresa o servicio legítimo para conseguir que la víctima realice una acción que le beneficie.
El objetivo puede ser robar dinero, conseguir credenciales, obtener información personal o incluso lograr acceso a un dispositivo o a una cuenta corporativa.
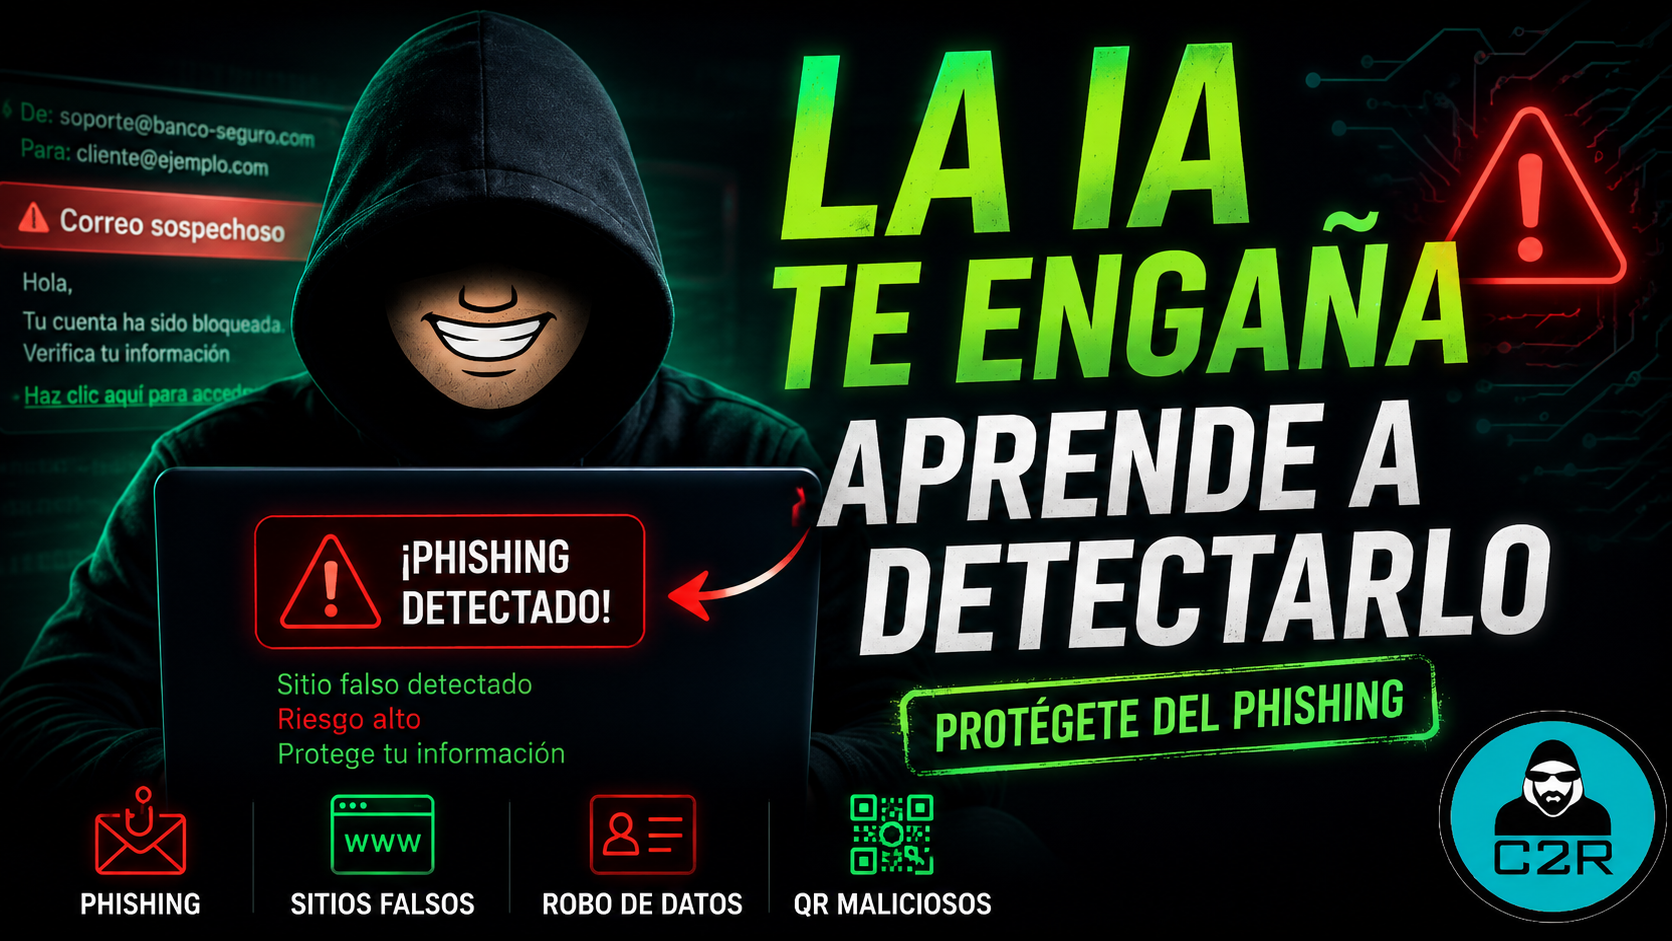
El clásico correo de «tu cuenta ha sido bloqueada»
Uno de los ejemplos más habituales es recibir un correo que asegura que tu cuenta ha sido bloqueada y que debes acceder inmediatamente a un enlace para recuperarla. El peligro aparece cuando ese enlace lleva en realidad a una página controlada por el atacante.
La IA ha hecho que detectar el phishing sea más difícil
Hace unos años era habitual detectar correos falsos por sus faltas de ortografía, traducciones deficientes o frases poco naturales.
Hoy un atacante puede utilizar inteligencia artificial para redactar mensajes correctos, adaptar el tono al idioma de la víctima e incluso personalizar el contenido. Eso elimina muchas de las señales que antes nos permitían detectar un correo falso casi de inmediato.
La urgencia sigue siendo una de las mayores señales
Aunque la calidad de los mensajes haya mejorado, la técnica psicológica suele ser la misma que en muchas estafas tradicionales: crear presión, aislar a la víctima y conseguir que actúe antes de pensar.
- «Tu cuenta será bloqueada si no actúas ahora».
- «No contactes con nadie y sigue estas instrucciones».
- «Debes realizar el pago inmediatamente».
- «Tenemos un problema urgente y necesitamos tus credenciales».
Cuando el ataque está dirigido a una persona concreta
Existe también el phishing dirigido o spear phishing. En estos casos, el atacante investiga previamente a su objetivo para preparar un mensaje mucho más creíble.
En una empresa, por ejemplo, puede intentar atacar directamente a un directivo o comprometer primero la cuenta de un empleado con menos privilegios. Una vez dentro, puede utilizar esa cuenta legítima para continuar el ataque desde el interior de la organización.
Cómo protegerte del phishing
No existe una única señal que permita identificar todos los intentos de phishing. Lo más efectivo es combinar varias comprobaciones y desconfiar cuando algo no encaja.
- Desconfía de los mensajes que intenten imponerte una urgencia extrema.
- Evita pulsar directamente enlaces inesperados. Comprueba antes a dónde dirigen.
- Revisa el remitente real y fíjate en pequeñas modificaciones del dominio.
- Desconfía especialmente de mensajes que no esperabas recibir.
- Activa MFA o doble factor de autenticación siempre que sea posible.
- En un entorno corporativo, utiliza el botón de reportar phishing o informa al equipo de seguridad.
Cuidado con el typosquatting
Un atacante puede registrar un dominio visualmente parecido al legítimo cambiando, eliminando o sustituyendo algún carácter. A simple vista puede parecer correcto, especialmente si estamos leyendo el correo con prisa.
Comprueba los enlaces antes de abrirlos
Si tienes dudas sobre una dirección, puedes comprobarla antes de abrirla. Servicios de análisis como VirusTotal permiten consultar una URL con diferentes motores de seguridad. Aun así, que una URL no aparezca marcada como maliciosa no garantiza que sea segura.
Medidas más técnicas para empresas
En entornos corporativos hay varias medidas adicionales que pueden reducir considerablemente el riesgo:
- Configurar correctamente SPF, DKIM y DMARC.
- Utilizar filtros y sistemas antiphishing en el correo corporativo.
- Monitorizar dominios y posibles imitaciones de la marca.
- Detectar campañas automatizadas y patrones anómalos.
- Formar de manera continua a los empleados en seguridad.
- Disponer de procedimientos claros para reportar incidentes rápidamente.
Si sospechas que has entregado una contraseña, datos bancarios o acceso a una cuenta, no esperes. Cambia las credenciales, revoca sesiones activas y contacta con el servicio correspondiente. Si afecta a tu banco, puede ser necesario bloquear tarjetas o movimientos. Si ocurre en el trabajo, informa cuanto antes al equipo de seguridad y a tu responsable.
La IA mejora el engaño, pero no cambia las reglas básicas
Los correos de phishing pueden parecer cada vez más profesionales, pero siguen dependiendo de que actuemos sin comprobar lo que estamos viendo. Revisar el remitente, evitar la urgencia, comprobar enlaces y utilizar MFA siguen siendo algunas de las defensas más efectivas.
¿Prefieres verlo en vídeo?
En este vídeo analizamos cómo la inteligencia artificial está haciendo que los intentos de phishing sean más creíbles y qué señales puedes seguir utilizando para detectarlos.
Ver vídeo en YouTube